زنجیرهکردن پروکسیها و VPNها
این صفحه روشهای زنجیرهکردن چند پروکسی یا VPN را برای استفاده در شرایطی معرفی میکند که یک اتصال بهتنهایی برای دسترسی به برخی سایتها کافی نیست. نمونههای صفحه شامل ProxyChains، SSH، Tor، WARP، Psiphon، Windscribe و کلاینتهایی مانند NekoRay و NekoBox است.
کارکرد این روشها به نوع پروتکل، پشتیبانی از UDP، تنظیمات DNS و MTU، وضعیت سرویسها و محدودیتهای شبکه وابسته است و ممکن است با گذشت زمان تغییر کند. پیش از استفاده از کانفیگهای شخص ثالث، امنیت آنها و امکان مشاهده یا ثبت ترافیک را بررسی کنید.
ممکن است فیلترشکن شما فعال باشد، اما برخی سایتها خطای ۴۰۳ یا ۴۰۱ نمایش دهند. یکی از روشهای پیشنهادی در این صفحه، ترکیب اتصال فعلی با یک پروکسی یا VPN دیگر است؛ این روش تضمین نمیکند که مشکل همهٔ سایتها برطرف شود.
استفاده از پراکسی Firefox
یکی از سادهترین روشها، ترکیب یک VPN فعال با پراکسی Firefox است. در این روش ابتدا VPN را فعال میکنید و سپس پراکسی را با یکی از افزونههای Firefox تنظیم میکنید.
احیای کانفیگهای ازکارافتاده در NekoRay با Proxy Chain
در این بخش، روشی برای استفادهٔ دوباره از برخی کانفیگهای ازکارافتاده در NekoRay، بدون استفاده از Fragment یا تعویض IP، معرفی شده است. جزئیات روش در منبع زیر آمده است و نتیجهٔ آن به کانفیگ و شبکهٔ کاربر بستگی دارد.
خلاصهٔ منبع: پست شبکهٔ اجتماعی دربارهٔ استفاده از Proxy Chain در NekoRay؛ محتوای پست در زمان ویرایش بررسی نشد.
SSHMax، ProxyChains و Tor
آموزش ساخت فیلترشکن دست ساز - نکوباکس- فیلترشکن - فیلترشکن رایگان - ترفندکده
منبع ویدئو: https://www.youtube.com/watch?v=LD_s79f8swQ
ترکیب WARP و Windscribe VPN
اگه براتون windscribe وصل نمیشه این متود به کارتون میاد و چون استفاده از وارپ زیاد شده و به همه تو یه رنج ایپی پابلیک اختصاص میده بهتره که وارپ رو با یه vpn دیگه chain کنید تا به مشکل نخورید.
زنجیرهٔ WireGuard، Hiddify و IPv6/IPv4
آخه چیز خیلی خاص نیست که بخواهد آموزش بشه فقط اولین کانفیگ وایرگارد را جای endpoint مقدار ipv6 بزنید دومی v4 کانفیگ نمونه هم گذاشته بودم
خلاصهٔ منبع: فایل پروژه در GitHub با نمونهٔ تنظیمات زنجیرهکردن WireGuard و مسیرهای IPv6/IPv4.
ترکیب X-UI با Psiphon و تغییر مسیر سرور
ترکیب پنل X-UI با سایفون و مخفی کردن آی پی سرور (لوکیشن های مختلف)
🔸 ببینید چی آماده شده :) با آموزش ترکیب پنل X-UI با سایفون و مخفی کردن آی پی سرور در خدمت شما هستیم و امیدواریم براتون کاربردی باشه.
🔗 تماشا ویدیو در یوتیوب 👇👇
منبع ویدئو: https://youtu.be/d3xJbxA9nGM
تونل NekoRay و Psiphon در Windows
منبع ویدئو: https://www.youtube.com/watch?v=AUC1tBis8XE
تونل NekoBox و Psiphon در Android
منبع ویدئو: https://www.youtube.com/watch?v=p1PxDhpd-8M
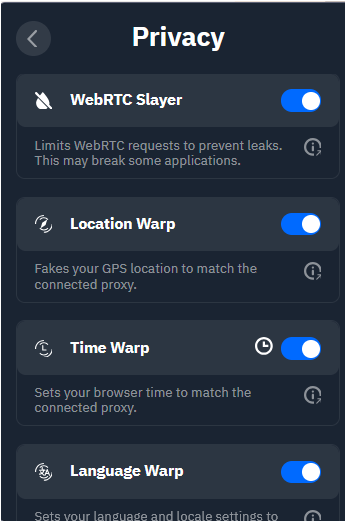
افزونهٔ Windscribe برای Firefox
من از افزونهٔ Windscribe برای فایرفاکس استفاده میکنم. اول به یه VPN دیگه وصل میشم (چون خودِ Windscribe برام به تنهایی وصل نمیشه) بعد این افزونه رو فعال میکنم و این گزینهها رو تیک میزنم. الان حدودا ۲ ساله از PayPal و کردیت کارد استفاده میکنم مشکلی نداشتم.
تونل SSH و پراکسی SOCKS
با یه دستور ساده، اینترنتت رو از هر جایی تونل کن! ⛔️SSH فقط برای لاگین نیست، یه دنیای حرفهای پشتشه! با یه خط دستورSSH میتونی، پراکسی بزنی! فایل بفرستی، سیستم ریموت مانیتور کنی، دایرکتوری Mount کنی تبدیل کنی به VPN و ... 👇 ادامه ترفندها توی کانال
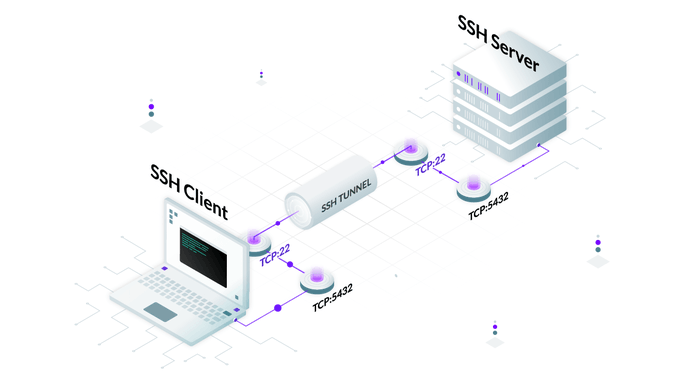
با یه دستور ساده، اینترنتت رو از هر جایی تونل کن!
⛔️SSH فقط برای لاگین نیست، یه دنیای حرفهای پشتشه!
💠 با یه خط دستور، پراکسی بزنی!
ssh -D 1080 user@remote-server
💠فایل بفرست
rsync -avz file.txt user@remote:/path
💠اجرای دستور بدون ورود
ssh user@remote-server "uptime"
💠مانیتورینگ سیستم ریموت
ssh user@remote htop
💠دایرکتوری ریموت Mount کن
sshfs user@remote:/remote/path /local/mountpoint
💠 تبدیل SSH به VPN
sshuttle -r user@remote 0/0
💠 استفاده از Mosh به جای SSH اتصال پایدارتر به سرورهایی با اتصال ناپایدار
mosh user@remote
⁉️ شما با SSH چه کار میکنید ؟
@MehrdadLinuxchannel
استفاده از ProxyChains برای زنجیرهکردن اتصالها
✳️راه حل: استفاده از زنجیرههای پروکسی با ProxyChains:
https://github.com/rofl0r/proxychains-ng
خلاصهٔ منبع: مخزن GitHub پروژهٔ proxychains-ng، پیادهسازی ProxyChains برای هدایت اتصال برنامهها از میان زنجیرهٔ پروکسی. اگر یک ارتباط امن دارید با همان ارتباط بر قرار کنید من اینجا SSH را مثال میزنم و کانفیگ های رایگان ✅ آموزش ساخت پروکسی با SSH :
گزینه -D پورت روی سیستم
گزینه -C فشرده
گزینه -q حذف خروجی
گزینه -N جلوگیری اجرای دستور
گزینه -f فورک برای بک گراند
✅ آموزش زنجیرههای پروکسی با ProxyChains:
https://github.com/haad/proxychains
خلاصهٔ منبع: مخزن اصلی پروژهٔ ProxyChains؛ این ارجاع در متن برای توضیح اجرای برنامهها از طریق پروکسی استفاده شده است. روش کار این ابزار ساده است: نام برنامه را با proxychains اجرا میکنید تا از زنجیرهٔ تعریفشده استفاده کند.
🔧 تنظیماتش آسونه:فایل /etc/proxychains.conf یا ~/.proxychains/proxychains.conf رو باز کن و این پایینشو ویرایش کن:
✅ چطور زنجیر درست کنیم؟
تنظیمات strict_chain، dynamic_chain و random_chain در فایل پیکربندی proxychains.conf تعیین میکنن که چطور پراکسیها به ترتیب استفاده بشن برای ویندوز:
https://github.com/shunf4/proxychains-windows
خلاصهٔ منبع: مخزن GitHub نسخهٔ ProxyChains برای Windows.
@MehrdadLinuxchannel
زنجیرهکردن کانفیگ با WARP
اگر سرور کانفیگ برای خودتون نیست حتما این کار رو انجام بدید. حتی روی کانفیگ هایی که tls یا انکورد داخلی هم دارن. از هر کلاینتی که قابلیت chain کردن با وایرگارد داشته باشه میتونید استفاده کنید. ما با برنامه nekoray جلو میریم 👇
برای شروع به یک کانفیگ warp نیاز داریم که به راحتی میتونید از سایت زیر بگیرید: https://warp-gen.vercel.app
خلاصهٔ منبع: وبسایتی که متن اصلی برای دریافت فایل کانفیگ WARP معرفی کرده است؛ اعتبار و وضعیت فعلی آن در زمان ویرایش بررسی نشد. - روی دکمه نارنجی بزنید - صبر کنید تا لودینگ تموم بشه - تموم که شد دوباره روی دکمه نارنجی بزنید تا فایل کانفیگ دانلود بشه مرحله بعدی باید این کانفیگ رو وارد کلاینت کنیم 👇
- برنامه nekoray رو باز کنید
- اون وسط راست کلیک کنید تا منو باز بشه
- روی New profile بزنید
- تنظیم Type رو روی Wireguard بزارید
- حالا فایلی که تو مرحله قبل دانلود کردیم باز کنید و تک تک فیلد ها رو مثل عکس داخل نکوری وارد کنید
- روی Ok بزنید تا ساخته بشه بریم مرحله بعد 👇
کانفیگ خودتون رو وارد برنامه کنید مثلا vless یا هرچیزی که داشتید کافیه کانفیگ رو کپی کنید و داخل برنامه ctrl+v بزنید تا اضافه بشه الان باید 2 تا کانفیگ داشته باشید مثل عکس یکی کانفیگ خودتون یکی هم اون warp که ساختیم بریم برای chain کردن این 2 تا
- راست کلیک کنید و New profile رو بزنید
- این دفعه Type رو بزارید روی Chain Proxy
- روی Select Profile بزنید و بعد روی کانفیگ vless باید 2 بار کلیک کنید
- دوباره روی Select بزنید و این دفعه کانفیگ warp رو انتخاب کنید
-
روی Ok بزنید تا ساخته بشه بریم برای مرحله آخر👇
-
روی کانفیگ chain که ساختید راست کلیک کنید و گزینه start رو بزنید
- حالا میتونید از اون بالا سمت راست با انتخاب یکی از گزینه های زیر vpn رو روشن کنید
- Tun Mode
- System Proxy اگر وصل نشد برید بعدی 👇
اگر وصل نشد ممکنه به خاطر دلیل های زیر باشه: - کانفیگ اصلی از udp ساپورت نکنه (مثل ssh) - مقدار mtu که تو مرحله ساخت warp وارد کردید رو کاهش بدید مثلا بزارید روی 1280 که حداقل هست (تصویر 1) - ممکنه مشکل dns داشته باشید (تصویر 2)
https://threadreaderapp.com/thread/1944036043566575733.html
خلاصهٔ منبع: رشتهتوییتی دربارهٔ زنجیرهکردن کانفیگ با WARP و NekoRay؛ محتوای آن در زمان ویرایش بررسی نشد.
Phantom Universal Chainer نسخهٔ ۹٫۰
ابزاری ساده برای ترکیب (Chain) کانفیگهای Xray با موتور ضد DPI فانتوم.
با این ابزار تحت وب، میتوانید به راحتی کانفیگ Xray خود (چه تکی و چه چند سروره) را با موتور قدرتمند ضد سانسور ترکیب کرده و یک کانفیگ واحد و بسیار پایدار در برابر فیلترینگ بسازید. ✨ ویژگیهای اصلی
پشتیبانی گسترده: با انواع کانفیگهای JSON تکی و چندسروره (Load Balanced) سازگار است.
رابط کاربری ساده: با دکمههای Paste و Copy، فرآیند وارد کردن و دریافت کانفیگ بسیار سریع و آسان شده است.
مسیریابی هوشمند: شما میتوانید انتخاب کنید:
حالت سفارشی: فقط ترافیک IPها و دامنههای مشخص شده (لیست پیشفرض شامل تلگرام است) از کانفیگ شما عبور کند.
حالت تمام ترافیک: تمام ترافیک دستگاه شما از طریق زنجیرهی فانتوم هدایت شود.
نامگذاری خودکار: نام کانفیگ نهایی بر اساس حالت مسیریابی انتخابی شما (Custom یا All) به صورت خودکار تنظیم میشود.
https://github.com/4n0nymou3/DPI-Phantom
خلاصهٔ منبع: مخزن GitHub پروژهٔ DPI-Phantom، ابزار مورد اشاره برای ترکیب کانفیگهای Xray با موتور Phantom.
زنجیرهکردن Psiphon Desktop با WhiteAesther Desktop
اول Psiphon را وصل کنید.
در تنظیمات Psiphon، پراکسی محلی را پیدا کنید و یکی از پورتهای زیر را وارد کنید. استفاده از SOCKS توصیه شده است.
SOCKS5:1080 HTTP:8080
WhiteAesther را باز کنید. بروید به:
Advanced → Routes & transports → Anti-blocking
در فیلد Dial through a local proxy یکی از اینها را وارد کنید:
socks5://127.0.0.1:1080
یا:
بعد Save profile را بزنید.
حالا Connect کنید. مسیر میشود:
App traffic -> WhiteAesther local SOCKS ->
Aether/WARP -> Psiphon local upstream -> Internet
اگر میخواهید WhiteAesther کل سیستم را تونل کند، گزینهٔ Full tunnel را فعال کنید؛ در غیر این صورت، از پراکسی WhiteAesther فقط برای نرمافزارهای موردنظر استفاده کنید.
نکته : قابلیت exit chain را توی تنظیمات خاموش کنید ⚠️⚠️
تیم وایت
@whitedns
chain proxy
قابلیت chain proxy به ورژن جدید اضافه شد (به ترتیب چند تا کانفیگ رو پشت سر هم فعال کنید ترافیک خروجی از اخری رد شه):
https://github.com/soroushdeimi/s

زنجیرهکردن ورودی و خروجی در گروههای اشتراک
یکی از قابلیتهایی که کمتر به آن پرداخته شده، زنجیرهکردن ورودی و خروجی در تنظیمات گروههای اشتراک یا اشتراکهای هر کلاینت است. این قابلیت در برخی کلاینتها با نام Proxy Before و Proxy After شناخته میشود و میتوان هرکدام را جداگانه یا هر دو را همزمان به کار گرفت.
در تنظیمات گروه اشتراک، چه گروه بهصورت لینک ساب اضافه شده باشد و چه بدون لینک ساب تنظیم شده باشد، میتوان یک گروه پایه یا هر پروکسی و کانفیگی را که کلاینت پشتیبانی میکند، بهعنوان ورودی (Proxy Before) انتخاب کرد. در این حالت، ترافیک ابتدا از مسیر ورودی عبور میکند و سپس به کانفیگهای گروه میرسد. همچنین میتوان یک گروه یا کانفیگ را بهعنوان خروجی (Proxy After) تعیین کرد تا ترافیک پس از عبور از کانفیگهای گروه به آن مسیر فرستاده شود. در صورت پشتیبانی کلاینت، امکان تعیین ورودی و خروجی بهطور همزمان نیز وجود دارد.
برای نمونه، در نسخههای پیشین V2RayTun یا در Exclave و کلاینتهای مشابه، میشد یک اشتراک را بهعنوان ورودی و کانفیگ Worker را بهعنوان مسیر خروجی WireGuard Proton انتخاب کرد. نویسندهٔ متن گزارش کرده است که در V2RayTun در این ترکیب پینگ ۱۵۹ میلیثانیه بوده است. او همچنین اشاره میکند که در نسخهٔ ۷، WireGuard برایش کار نمیکند و ترکیب WireGuard Proton با Worker نیز در برخی کلاینتها برقرار نمیشود؛ نتیجه ممکن است بسته به نسخه، شبکه و کانفیگ متفاوت باشد.
بهگفتهٔ نویسنده، NikaNG امکان استفاده از سه حالت Proxy Before، Proxy After و ترکیب همزمان هر دو را دارد و برخی کلاینتهای دیگر نیز تنظیمات ورودی و خروجی را برای گروههای اشتراک ارائه میکنند. در خارج از تنظیمات گروه اشتراک نیز ممکن است گزینهٔ Chain برای زنجیرهکردن چند کانفیگ در دسترس باشد. ترتیب مسیرها و کاربرد آنها به قابلیتهای کلاینت و نیاز کاربر وابسته است.
همچنین میتوان سه گروه جداگانه ساخت؛ هر گروه میتواند با لینک اشتراک یا بدون آن تنظیم شود و کاربرد مستقلی داشته باشد. این گروهها برای اجرای کانفیگهایی به کار میآیند که بهدلیل فیلترینگ وصل نمیشوند، انتخاب لوکیشن دیگری برای بهبود اتصال یا افزایش امنیت، و استفاده در شرایط اختلال شدید یا قطعی اینترنت—بسته به منطقه—مناسباند.
در تنظیمات اشتراک میتوان یک SOCKS معمولی را بهعنوان پراکسی قبلی و مسیر ورودی (Proxy Before) قرار داد تا بسیاری از کانفیگها از طریق آن اجرا شوند. همچنین میتوان WireGuard معمولی یا WARP را بهعنوان ورودی (Warp Before) یا خروجی (Warp After) تنظیم کرد؛ در صورت پشتیبانی کلاینت، استفادهٔ همزمان از هر دو نیز امکانپذیر است.
هشدار دربارهٔ کانفیگهای بینام در NikaNG
در NikaNG، کانفیگها را بدون نام یا توضیح وارد نکنید. بر اساس تجربهٔ گزارششده، کانفیگ بینام ممکن است بهصورت خودکار با کانفیگهای دیگر زنجیره شود و در فهرست، اولویت نامشخص یا نادرستی پیدا کند. در این وضعیت، انتخاب یک کانفیگ دیگر ممکن است عملاً اتصال را از مسیر همان کانفیگ بینام برقرار کند و حتی کانفیگهای قدیمی نیز پینگ نشان دهند. هنگام افزودن اشتراک، فهرست کانفیگها را بررسی کنید و برای هر مورد بینام، نامی مشخص بگذارید.
⭕️ اسکریپت «ExitMesh»؛ مدیریت هوشمند و تجمیع دهها کانفیگ در یک پورت!
ابزار قدرتمند ExitMesh برای سرورهای لینوکسی طراحی شده تا دهها کانفیگ مختلف (VLESS ،VMess ،SOCKS5) را تجمیع کرده و به یک خروجی یکپارچه و همیشه متصل SOCKS5 تبدیل کند.
🔹 تعویض خودکار (Failover): بررسی مداوم سلامت کانفیگها و انتقال فوری و بدون افتادن کانکشن به سرور جایگزین در صورت قطعی.
🔸 نشستهای چسبنده: ثابت نگه داشتن آیپی خروجی برای زمان مشخص (مثلاً ۱۵ دقیقه) تا اکانت شما در سایتهای حساس (مثل صرافیها) به دلیل تغییر آیپی مسدود نشود.
🔹 مسیریابی و آمار دقیق: امکان تعیین مسیر ترافیک (مثلاً باز کردن یک سایت فقط با سرور آلمان) همراه با داشبورد وب برای مشاهده آمار مصرفی هر کانفیگ.
🔗 مشاهده پروژه و دانلود در گیتهاب (https://github.com/frank0live/exitmesh)
🔻 پروژه کاملاً رایگان و اوپنسورس است، اما بررسی امنیتی کاملی روی آن انجام ندادهایم؛ پیشنهاد میکنم قبل از استفاده، سورسکد و اسکریپت نصب را با ابزارهای هوش مصنوعی بررسی کنید.
جمعبندی
زنجیرهکردن پروکسیها و VPNها میتواند در برخی سناریوها به عبور ترافیک از چند مسیر کمک کند، اما نتیجهٔ آن به پروتکل، سازگاری کلاینت، DNS، MTU و وضعیت سرویسها وابسته است. صفحه روشهایی با Firefox، ProxyChains، SSH، Tor، WARP، Windscribe، Psiphon، NekoRay و NekoBox معرفی میکند.
پیش از استفاده از کانفیگ یا سرویس شخص ثالث، امنیت آن و احتمال ثبت ترافیک را بررسی کنید. منابع و تصاویر صفحه حفظ شدهاند و ممکن است لینکها یا عملکرد ابزارها در آینده تغییر کنند.